
Il software fatto con l’AI funziona. Ma è sicuro e in regola?
Con l'AI oggi chiunque si costruisce il software su misura. Funziona, ed è lì il problema: nessuno controlla se è sicuro e in regola. Cosa dicono gli studi sul codice generato, quali rischi si corrono, cosa chiedono GDPR, NIS2, Cyber Resilience Act e AI Act, e come lo controllo io con AI Fabrika.
Negli ultimi mesi ho scritto più software di quanto ne abbia scritto in anni. Non da solo: con Claude Code. La piattaforma che fa girare la mia holding, gli agenti che lavorano sul marketing, decine di piccoli strumenti per processi che prima facevo a mano.
Non sono un caso isolato. Oggi un reparto marketing si fa il suo gestionale, un freelance consegna al cliente un'app in una settimana, una PMI smette di adattarsi al software pronto e se lo fa su misura. Prima ti adattavi al software. Oggi è il software ad adattarsi a te.
Funziona. Ed è proprio questo il problema: quando una cosa funziona, nessuno si chiede se è sicura.
Funziona non vuol dire sicuro
I numeri sul codice generato dall'AI non sono rassicuranti, e non li dico io.
A luglio 2025 Veracode ha fatto scrivere a oltre 100 modelli il codice per 80 compiti costruiti apposta attorno alle debolezze più comuni. Risultato: nel 45% dei casi il codice introduceva una vulnerabilità della OWASP Top 10, la lista delle falle più diffuse sul web. Contro il cross-site scripting i modelli non si difendevano nell'86% dei casi. E i modelli più nuovi non andavano meglio di quelli vecchi: scrivono codice più corretto, non più sicuro.
C'è un dato che mi ha colpito ancora di più. Un gruppo di Stanford ha messo delle persone a scrivere codice con e senza un assistente AI. Chi usava l'assistente ha scritto codice meno sicuro, ed era più convinto di averlo scritto sicuro. Il rischio non è solo nel codice: è nella fiducia che ci mettiamo.
Poi ci sono i problemi che prima non esistevano. I modelli a volte suggeriscono librerie che non esistono: uno studio presentato a USENIX Security 2025 su 576.000 programmi generati da 16 modelli lo ha misurato in modo sistematico. Se un malintenzionato registra quel nome con dentro codice malevolo, chi installa senza guardare se lo porta in casa da solo.
E non è teoria. Nel 2025 un ricercatore ha trovato 170 applicazioni costruite con Lovable, una delle piattaforme più usate per fare app con l'AI, che lasciavano leggere e in certi casi scrivere il database a chiunque: dati personali, indirizzi, chiavi di accesso. Le app funzionavano benissimo. Erano solo aperte.
È successo anche a me
Quando abbiamo fatto passare dal controllo la piattaforma che uso ogni giorno, quella su cui gira la holding, il primo report ha contato 947 segnalazioni.
Non erano tutte gravi. Ma c'erano, e io non le vedevo. Il software faceva quello che doveva fare, i test passavano, gli agenti lavoravano. È lì che ho capito che il problema non è chi scrive il codice, se una persona o un modello: è che nessuno lo rilegge con gli occhi giusti.
I rischi concreti
Quando si parla di sicurezza del software sembra tutto astratto. In pratica i rischi sono sempre gli stessi:
- Segreti nel codice: password, chiavi di API e token rimasti in un file. Chi legge il repository li può usare.
- Falle nel codice scritto da te: iniezioni, comandi di sistema, crittografia debole, errori ignorati.
- Dipendenze: le librerie che usi hanno vulnerabilità note, a volte già sfruttate in attacchi reali. O non esistono affatto.
- Dati esposti: permessi del database scritti male, come nel caso Lovable.
- Infrastruttura e rilascio: container, configurazioni e pipeline con permessi eccessivi o segreti visibili.
- Manutenibilità: codice che nessuno sa più toccare, perché nessuno l'ha davvero scritto.
La compliance: prima o poi qualcuno te lo chiede
Finché il software lavora per te, nessuno fa domande. Poi le domande arrivano, da tre parti.
La direzione: «Possiamo fidarci di questo software?» Ordini, clienti e dati aziendali passano ogni giorno da lì.
La normativa: «Quali misure avete adottato?» Il GDPR chiede misure tecniche adeguate per i dati che tratti, e vale per chiunque. Poi ci sono le norme che arrivano:
- NIS2 (d.lgs. 138/2024): se i tuoi clienti sono nel suo perimetro, ti mandano questionari su sviluppo sicuro, dipendenze e vulnerabilità. Per chi è entrato nell'elenco NIS nel 2026 le misure di base vanno messe entro il 31 luglio 2027.
- Cyber Resilience Act (regolamento UE 2024/2847): se vendi software come prodotto nell'Unione, la segnalazione delle vulnerabilità sfruttate vale dall'11 settembre 2026, tutti i requisiti dall'11 dicembre 2027.
- AI Act (regolamento UE 2024/1689): se il tuo software genera testi, immagini o parla con le persone, l'articolo 50 chiede trasparenza. La marcatura dei contenuti generati, per i sistemi già sul mercato, scatta il 2 dicembre 2026.
Il giorno dopo un incidente: «Lo sapevate? E cosa avete deciso?» Se qualcosa va storto conta se il problema era noto e come è stato gestito. Senza una traccia, il lavoro fatto non esiste.
Come lo risolviamo con AI Fabrika
È da qui che è nata AI Fabrika, uno dei progetti che seguo direttamente. L'idea è semplice: chi sviluppa con l'AI ci mette la creatività, noi controlliamo che il risultato sia sicuro e in regola.
Non è un prompt a un modello generalista. Il metodo è questo: gli strumenti trovano, il codice conta, l'AI scrive.
- Colleghi il repository Git o carichi uno zip. Il codice viene letto in un ambiente chiuso, senza rete, e non viene tenuto: si cancella dopo l'analisi.
- 17 controlli automatici, tutti analizzatori riconosciuti (gitleaks, bandit, osv, trivy, checkov, eslint e gli altri), cercano i problemi. I numeri li conta il programma, non il modello.
- L'AI verifica ogni rilievo, dice se è vero, da controllare o un falso positivo, e spiega cosa fare. Se cita un problema o un obbligo che non c'è, la risposta viene scartata.
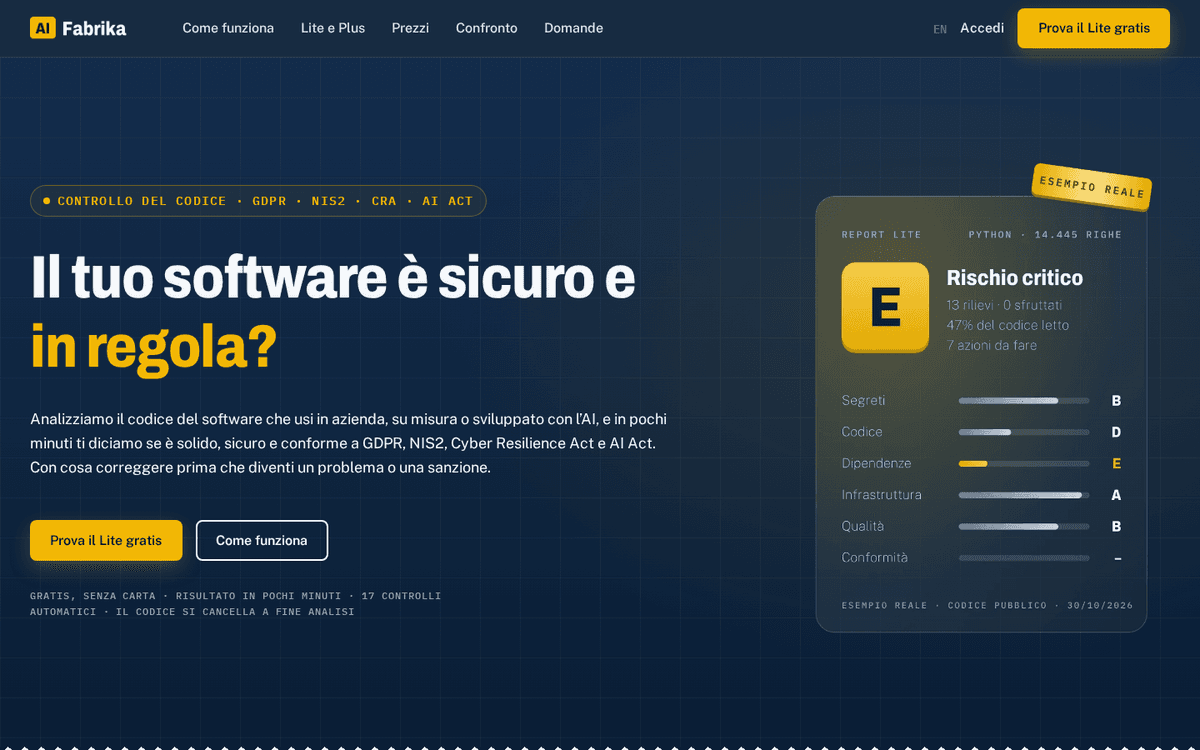
- Il voto arriva su sei pilastri: segreti, sicurezza del codice, dipendenze, infrastruttura, qualità e conformità. Da A a E, come una pagella.
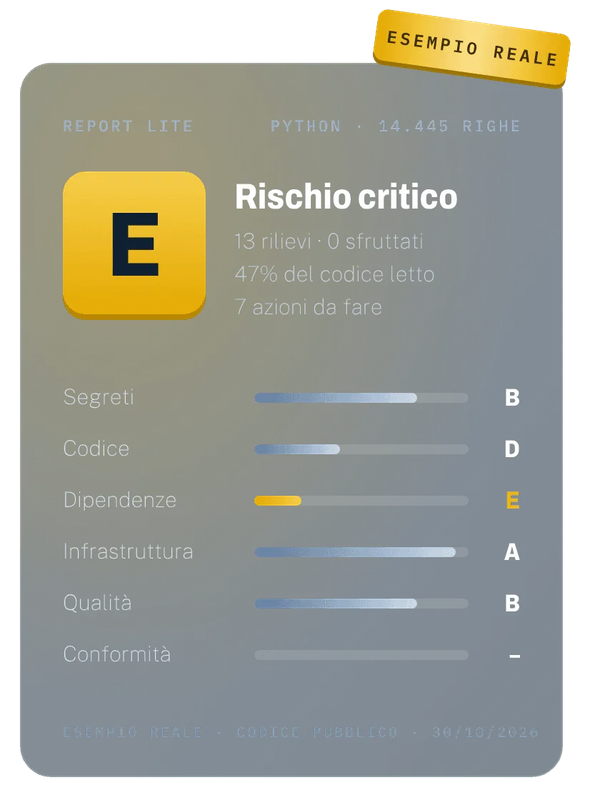
Il Report Lite è gratis e arriva in pochi minuti: esito complessivo, voto dei pilastri, problemi per gravità e se qualcuno è già sfruttato in attacchi reali. È il check-up generale.
Il Report Plus è il dettaglio da passare a chi corregge: ogni rilievo verificato con file e riga, il piano di remediation per priorità, un PDF per la direzione, l'elenco in Excel, SBOM e SARIF per gli strumenti. Con il Modulo Conformità si aggiunge una dichiarazione guidata di 28 domande che ti dice quali norme fra GDPR, NIS2, Cyber Resilience Act e AI Act valgono per te, con obblighi, date, autorità competente ed evidenze da conservare.
Le correzioni le puoi fare da solo con il piano, oppure ce le chiedi: preventivo prima di iniziare, e arrivano come pull request collaudate sul tuo repository Git. Le approvi tu.
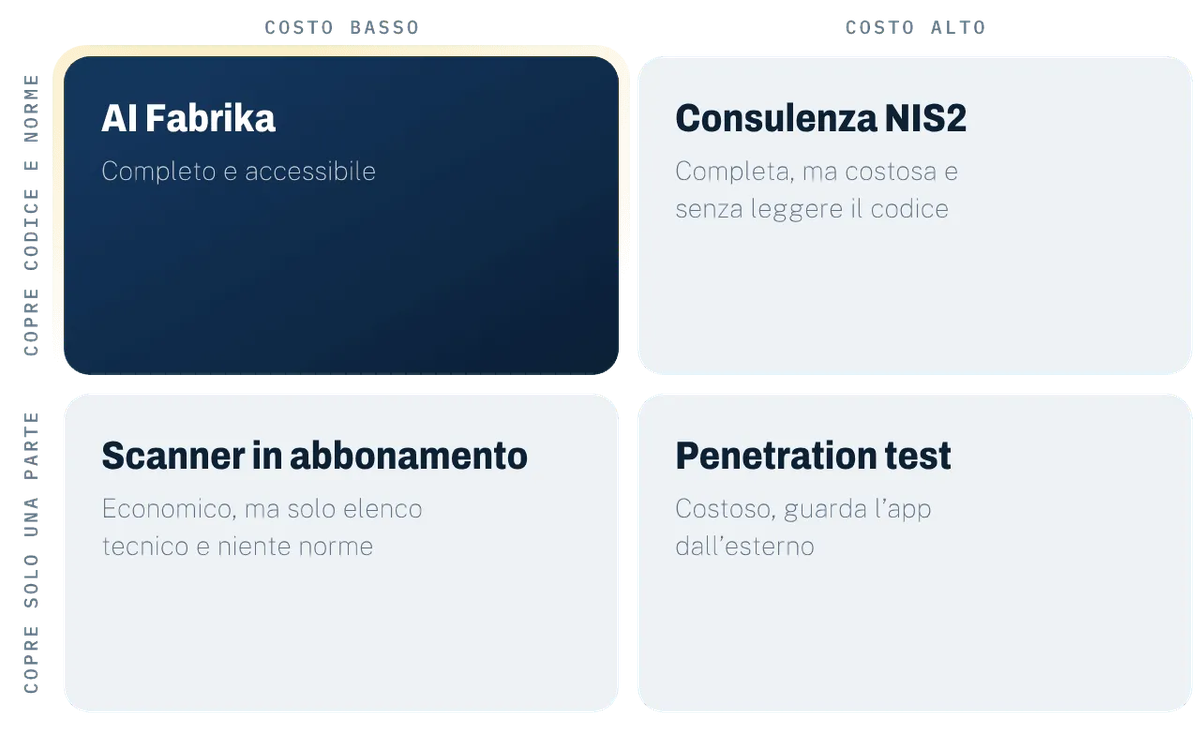
Con le alternative di solito devi scegliere: uno scanner in abbonamento costa poco ma ti dà un elenco tecnico e niente norme; una consulenza NIS2 guarda i processi ma non il codice; un penetration test costa migliaia di euro e prova l'app dall'esterno. AI Fabrika copre codice e norme a un prezzo da piccola azienda.
Un'avvertenza onesta: non è un parere legale e non sostituisce un penetration test. Legge il codice, non l'applicazione in funzione: spesso servono tutti e due. Ma ti dice dove sei, cosa correggere prima e ti lascia una traccia da mostrare a chi fa domande.
Provalo
Se hai un'applicazione fatta con l'AI, tua o del tuo team, comincia dal Report Lite gratis: colleghi il repository su app.ai-fabrika.com e in pochi minuti sai come sta. Niente carta di credito.
Se ti serve il dettaglio, per chi legge questo blog c'è uno sconto in più sul Report Plus: con il codice OMARWEBSITE20 hai un ulteriore 20%, che si aggiunge al prezzo di lancio. Il Plus fino a 20.000 righe passa da 149 € a 74,50 € con il lancio, e a 59,60 € + IVA con il codice. Il link qui sotto lo applica da solo.
Il software fatto con l'AI è una delle cose più belle che ci sono successe. Facciamo in modo che sia anche fatto bene.
Il tuo software è sicuro e in regola?
Collega il repository Git o carica uno zip: in pochi minuti il Report Lite, gratis, ti dà l'esito da A a E, il voto dei sei pilastri e quanti problemi ci sono. Se ti serve il dettaglio, il Report Plus con il codice OMARWEBSITE20 ha un ulteriore 20% di sconto, oltre al prezzo di lancio.
Prova il Plus con il 20% di scontoCodice OMARWEBSITE20, già applicato dal link. Il Report Lite è gratis, senza carta: app.ai-fabrika.com
Questo contenuto è stato prodotto con l'assistenza di sistemi di intelligenza artificiale e revisionato da Omar Bortolato, che ne assume la responsabilità editoriale. Come uso l'AI su questo sito.